Вопрос содержания птиц в неволе (дома или в уголках жи¬вой природы школы) вызывал и вызывает большие разногласия. Некоторые считают, что лишение птиц свободы противоречит за¬дачам охраны, защиты и использования их для борьбы с вредите¬лями лесов, садов и полей.
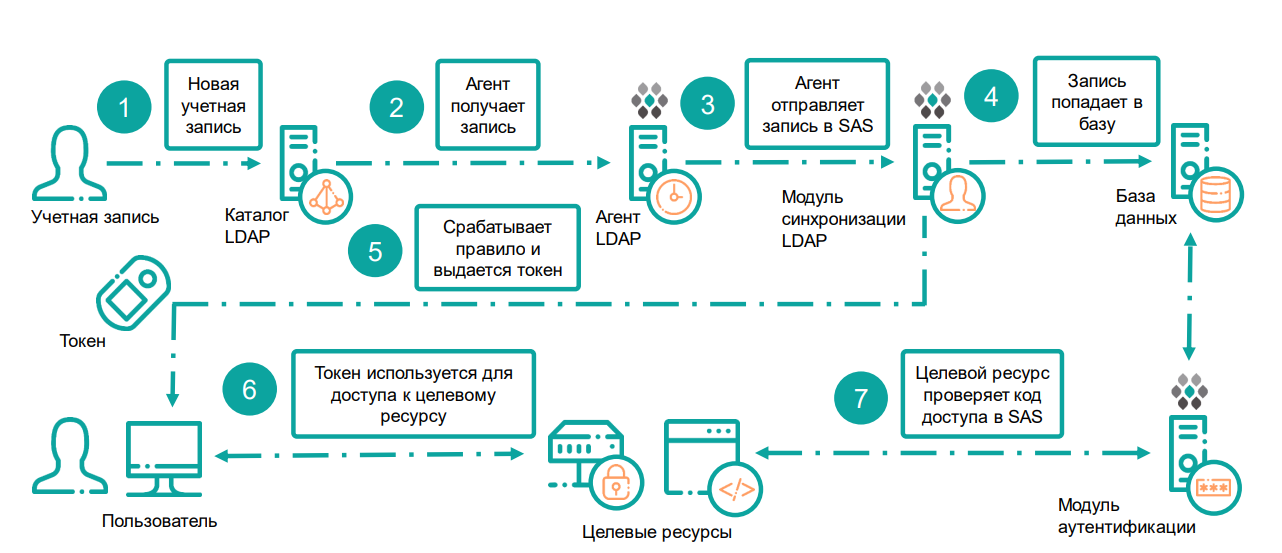
Усиление защиты и соответствие требованиям регуляторов Сертификация ФСТЭК России по 4 уровню доверия. Это позволяет применять MFASOFT SAS в ГИС (до 1 класса защищённости), ИСПДн (до 1 уровня защищённости) и на значимых объектах КИИ (до 1 категории). Для бизнеса это означает, что решение закрывает часть требований по защите данных и упрощает прохождение аудитов. Включение в реестр отечественного ПО. Важный плюс для организаций, которым критично импортозамещение и отсутствие зависимости от зарубежных вендоров. Снижение риска компрометации учётных записей. Комбинация факторов (пароль + OTP/пуш/токен) существенно усложняет злоумышленнику получение доступа даже при утечке паролей. А купить otp вы всегда сможете по адресу - https://mfasoft.ru Гибкие методы аутентификации и удобство пользователей Поддержка разных способов второго фактора: одноразовые пароли (TOTP/HOTP), пуш‑уведомления в мобильном приложении, индивидуальные ПИН‑коды, биометрия (Touch ID/Face ID) на стороне клиента. Это позволяет подобрать баланс «безопасность — удобство» под разные группы пользователей. Мобильное приложение под Android, iOS и HarmonyOS. Не требует сложной настройки, работает без драйверов и считывателей, подходит для массового внедрения. Портал самообслуживания. Пользователи могут управлять токенами, запрашивать резервные коды, менять настройки без обращения в техподдержку — это снижает нагрузку на ИТ‑отдел. Защита токенов от клонирования. При активации токена мобильное приложение сигнализирует серверу, и повторная активация того же токена на другом устройстве блокируется. Удобство администрирования и автоматизация Синхронизация с каталогами пользователей. MFASOFT SAS поддерживает LDAP/Active Directory, SAMBA и FreeIPA, включая одностороннюю синхронизацию без изменения схемы каталога. Это упрощает поддержание актуальности учётных записей. Автоназначение ролей и токенов. Функции автовыдачи и автоотзыва аутентификаторов, автоматическое назначение административных ролей и формирование отчётов снижают рутину и риск ошибок. Мультиарендность и делегирование. На одной инсталляции можно создавать независимые виртуальные серверы аутентификации для подразделений или дочерних компаний, а также делегировать управление администраторам разных уровней. Гибкая система ролей. Разные уровни доступа для операторов, администраторов и аудиторов — чтобы разграничивать полномочия и контролировать изменения. Интеграция и встраивание в существующую инфраструктуру Стандартные протоколы интеграции. Поддержка RADIUS, Web API и других механизмов позволяет подключать MFASOFT SAS к VPN, межсетевым экранам, веб‑приложениям, корпоративным порталам и т. п. Пример: совместимость с Ideco NGFW Novum для защищённого удалённого доступа. Работа в гетерогенных и масштабируемых средах. Решение можно развернуть локально, в частном облаке или использовать как сервис; компоненты поставляются в виде Docker‑образов, что ускоряет внедрение. Адаптивная аутентификация. Проверка второго фактора применяется не всегда, а только при определённых условиях (например, при входе из незнакомой сети или с нового устройства). Это избавляет пользователей от лишних подтверждений в «обычных» сценариях. Контроль, аудит и отказоустойчивость Полноценный аудит событий. Регистрируются все попытки входа (логин, время, IP, агент, результат, токен), действия в консоли администрирования и портале самообслуживания. Есть дашборды и отчёты по разным срезам, экспорт и рассылка отчётов по почте. Модульная архитектура с дублированием компонентов. Повышает отказоустойчивость и позволяет строить кластерные конфигурации. Резервные механизмы доступа. Предусмотрены резервные коды и альтернативные способы подтверждения, чтобы избежать полной блокировки при потере устройства. Практические выгоды для бизнеса (в духе ваших прошлых запросов про преимущества) Снижение нагрузки на техподдержку. Самообслуживание пользователей и автоматизация рутинных операций уменьшают количество обращений по сбросу паролей и выдаче токенов. Предсказуемость внедрения и владения. Типовые сценарии интеграции, готовые образы и понятные роли делают проект более прозрачным по срокам и бюджету. Масштабируемость под разные сценарии. От защиты удалённого доступа и корпоративных порталов до защиты административных учётных записей и доступа к критическим системам.